jurnalistik.co.id – Pemerintah Amerika Serikat (AS) mengeluarkan peringatan terkait ancaman serangan siber yang diduga masih berlangsung terhadap sistem pendingin di lingkungan supermarket. Pihak berwenang menyebut para pelaku menargetkan perangkat pengatur suhu elektronik dan pengendali pendingin komersial yang terhubung ke internet.
Peringatan ini menyoroti risiko yang dapat muncul ketika sistem pendingin industri digunakan untuk menunjang rantai pasok makanan dan kebutuhan penyimpanan dingin. Pemerintah AS meminta organisasi yang bergantung pada fasilitas tersebut agar menganggap sistemnya berpotensi menjadi sasaran.
Isu ini muncul di tengah rangkaian insiden yang sebelumnya melibatkan peretasan pada freezer komersial di Amerika Serikat dan Eropa. Dalam beberapa kasus, perangkat tidak hanya mengganggu operasional, tetapi juga memunculkan kekhawatiran terhadap dampak yang lebih luas.
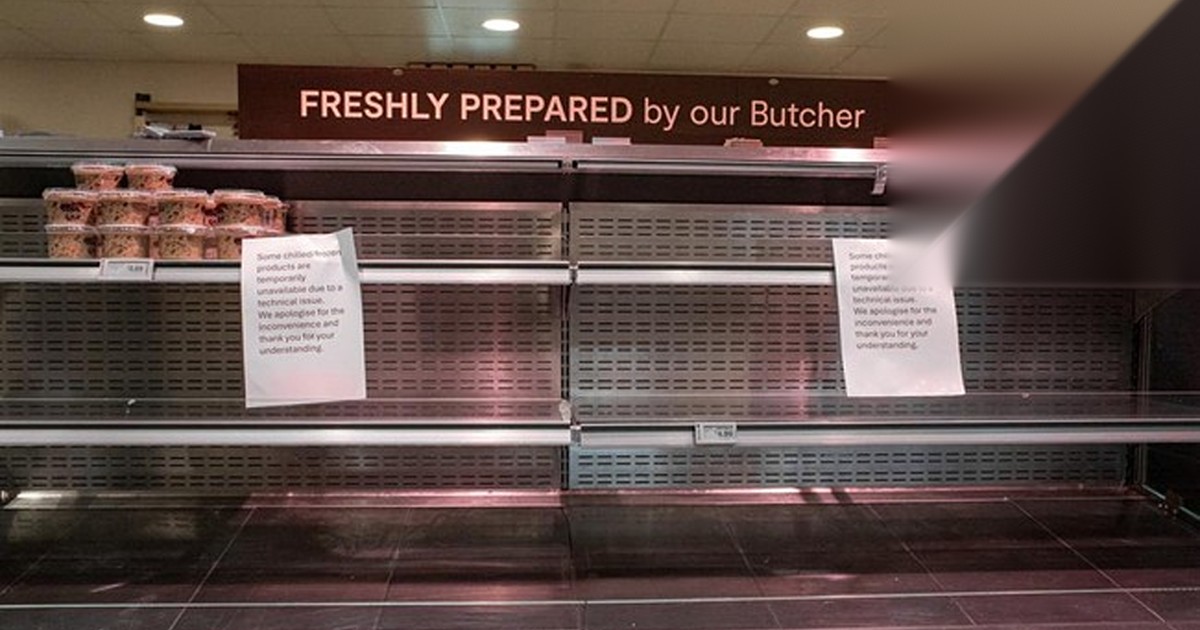
Contoh dampak gangguan teknis akibat insiden siber pernah terlihat pada jaringan supermarket SuperValu di Irlandia. Perusahaan menyatakan sistem pendingin—yang terbatas pada model tertentu di 13 dari 223 gerainya—terdampak oleh insiden siber, sehingga produk pendingin dan beku ditarik dari penjualan.
Menurut pemerintah AS, aktor siber yang identitasnya belum diketahui tengah mengeksploitasi celah keamanan pada pengendali suhu serta sistem pendingin yang dapat diakses melalui internet. Targetnya meliputi perangkat kontrol elektronik yang mengatur temperatur, sekaligus komponen pengoperasian pendingin komersial.
Pemerintah AS menyampaikan peringatan ini melalui pernyataan bersama yang melibatkan FBI, Badan Keamanan Siber dan Infrastruktur (CISA), serta sejumlah departemen lain. Lembaga yang disebut termasuk departemen kesehatan, transportasi, dan pertanian AS.
Dalam pernyataan bersama tersebut, pemerintah AS menegaskan bahwa serangan yang berhasil dieksploitasi dapat menimbulkan konsekuensi serius. “Jika berhasil dieksploitasi, para pelaku dapat mengubah suhu dan berpotensi menimbulkan dampak fisik seperti bahaya kebakaran, kehilangan inventaris, serta perubahan masa pakai sistem,” demikian bunyi pernyataan yang dikutip dari Reuters, Sabtu (7/11/2026).
Penjabat Wakil Direktur Eksekutif CISA untuk bidang keamanan siber, Chris Butera, turut menekankan urgensi penilaian risiko oleh organisasi. Ia menyatakan bahwa pihak yang bergantung pada sistem pendingin tidak boleh menganggap lingkungan mereka kebal serangan.
Butera menegaskan, “Setiap organisasi yang bergantung pada sistem pendingin dan pemantauan harus berasumsi bahwa mereka bisa menjadi target,” kata Butera. Pernyataan ini diarahkan pada organisasi yang menggunakan perangkat pendingin sekaligus sistem pemantauan untuk menjaga temperatur.
Direktur Operasi Cabang Siber FBI, Brett Leatherman, menambahkan bahwa AS melihat sistem pendingin berpeluang menjadi sasaran lintas sektor. Ia menyebut ancaman ini tidak berhenti pada satu jenis layanan, melainkan terkait dengan infrastruktur penting.
Berita Terkait
Leatherman mengatakan, “Kami melihat sistem-sistem ini menjadi sasaran di berbagai sektor infrastruktur penting secara global,” ujarnya. Dengan demikian, fokus peringatan diarahkan pada pencegahan sejak tahap paparan perangkat ke jaringan publik.
Pemerintah AS mendesak operator sistem pendingin industri untuk mengambil langkah mitigasi. Rekomendasi yang disampaikan mencakup pemutusan perangkat dari internet publik, isolasi dari jaringan perusahaan, serta pemasangan pembaruan perangkat lunak sesegera mungkin.
Peringatan ini juga merujuk pada pola insiden yang terjadi dalam beberapa bulan terakhir. Pemerintah AS menyebut sedikitnya tiga kali peretasan telah menyerang lemari pendingin dan freezer komersial.
Selain itu, penyelidik Pentagon tengah menilai gangguan misterius pada unit pendingin toko kelontong di pangkalan militer AS pada Agustus lalu. Insiden tersebut disebut sebagai dugaan serangan siber, dan Reuters melaporkan bahwa penyelidikan itu pertama kali dibuka pada pekan lalu.
Dampak serangan juga diberitakan terjadi di wilayah Eropa, termasuk Prancis. Di negara tersebut, peretasan besar-besaran terhadap freezer pada bulan lalu disebut menyebabkan kerugian hingga puluhan juta euro.
Gelombang berikutnya di Eropa disebut menargetkan lebih dari 100 toko di berbagai wilayah. Informasi itu menunjukkan bahwa serangan tidak hanya bersifat insiden tunggal, tetapi berpotensi berulang dan menyasar banyak lokasi.
Rangkaian serangan yang meningkat ini turut menguatkan kekhawatiran mengenai kemampuan peretas untuk mengubah pengaturan perangkat pendingin dan memengaruhi infrastruktur penting lainnya dari jarak jauh. Dengan perangkat yang terhubung ke internet, perubahan konfigurasi berpotensi terjadi tanpa akses fisik ke lokasi.
Dalam konteks peringatan pemerintah AS, tujuan langkah-langkah pencegahan adalah mengurangi peluang eksploitasi celah dan memperlambat akses jarak jauh. Pemutusan dari internet publik serta isolasi jaringan bertujuan menutup jalur komunikasi yang bisa dimanfaatkan aktor siber.
Pemerintah AS juga menekankan pentingnya pembaruan perangkat lunak sebagai bagian dari penanganan risiko keamanan. Pembaruan diharapkan menutup celah yang dieksploitasi, sehingga perangkat pengatur suhu dan pengendali pendingin tidak mudah disusupi.
Dengan adanya peringatan ini, organisasi yang menjalankan rantai pendingin—mulai dari ritel hingga fasilitas penyimpanan dingin—diminta meninjau kesiapan pengamanan. Peringatan itu menempatkan ancaman pada perangkat pengendali suhu yang terhubung internet sebagai titik perhatian utama.
Secara keseluruhan, AS meminta pihak terkait untuk meningkatkan kewaspadaan, menilai ketahanan sistem pendingin, dan melakukan tindakan mitigasi yang telah disarankan. Langkah pencegahan diharapkan dapat mencegah gangguan operasional, kehilangan inventaris, hingga dampak fisik yang mungkin timbul apabila suhu berubah akibat eksploitasi.